OpenRouter 403 不等于 AI大模型 401:AI中转、API中转站 403 与 429 分开排查更实用
在调用 API 的过程中,错误码往往比报错文字更容易把人带偏。尤其是当请求经过 API 中转站、API聚合平台、聚合网关、代理层、SDK、IDE 插件、编程工具之后,一个 403 可能来自中转站权限控制,也可能来自模型通道风控;一个 429 可能只是并发太高,也可能是账户配额耗尽;一个 401 则常常是大模型官方接口或中转鉴权层认为身份无效。把 OpenRouter 403、API 中转站 403、429 和大模型 401 混在一起判断,排查效率会非常低。
更实用的做法是:先把错误码放回它发生的层级,再判断是身份问题、权限问题、限流问题、余额问题、协议问题,还是模型本身不可用。本文围绕 401、403、429 三类高频错误展开,重点说明为什么 API 中转站 403 不能简单等同于大模型 401,也不能和 429 混为一谈。
一、错误码不是结论,而是分层信号
HTTP 状态码本身只描述一类通信结果。401 通常表示未认证或认证失败,403 通常表示服务器理解请求但拒绝执行,429 通常表示请求过多或触发限流。问题在于,AI API 调用链比普通 Web 请求更长。一个请求可能先经过本地 SDK,再经过中转站鉴权,再经过路由调度,再进入模型官方通道,最后返回结果。任何一层都可能返回 401、403 或 429。
因此,看到 401 不一定只是 key 填错,看到 403 不一定只是没权限,看到 429 也不一定只是请求太快。只有先确定错误来自哪一层,才能决定是改 key、换模型、降并发、补余额、加白名单,还是检查协议兼容性。
| 状态码 | 核心含义 | 常见发生层 | 典型报错方向 | 优先排查 |
|---|---|---|---|---|
| 401 | 未认证、认证无效、身份不被接受 | 大模型官方接口、中转鉴权层、SDK 配置层 | invalid api key、unauthorized、authentication failed | key 是否正确、是否过期、请求头格式、组织权限、账户状态 |
| 403 | 已识别身份但拒绝访问 | API 中转站、网关权限层、模型通道风控、IP 策略 | forbidden、model not allowed、region blocked、permission denied | 模型权限、IP 白名单、余额与套餐、风控、合规限制、账户状态 |
| 429 | 请求过多、配额耗尽、并发超限 | 模型官方、中转站、网关、客户端并发层 | rate limit、too many requests、quota exceeded | RPM、TPM、并发数、重试策略、余额、配额周期 |
这张表的意义在于:401 更偏身份,403 更偏授权与策略,429 更偏流量与配额。三者不是同一个问题的不同说法,而是不同层面的信号。
二、大模型 401:先确认身份是否被承认
大模型 401 最常见于直接调用官方接口时。比如 key 复制不完整、key 被删除、key 过期、账户欠费、组织被停用、请求头缺少 Authorization、Bearer 拼写错误、环境变量没有生效、SDK 读取了旧配置。这些情况都可能返回 401。
如果使用 API 中转站,401 还可能发生在中转鉴权层。也就是说,请求还没有到达模型官方通道,就在中转站入口被拒绝了。此时报错文字可能写 unauthorized,也可能写 invalid token,甚至只返回一个模糊的 401。开发者如果直接去模型官方后台查日志,可能查不到,因为请求根本没有进入官方通道。
排查 401 的顺序建议如下:
第一,确认请求头。Authorization: Bearer 后面是否真的有 key,key 前后是否有空格、换行、引号,是否误用了其他环境的 key。很多 401 不是 key 无效,而是复制时带了不可见字符。
第二,确认 key 状态。是否被禁用、是否超过额度、是否绑定了错误项目、是否属于已经欠费的组织。部分平台会先返回 401,再返回余额不足,因此不能只看错误码。
第三,确认接口地址。把官方地址、中转地址、代理地址混用,是 401 的高发原因。官方 key 调中转地址,或者中转 key 调官方地址,都可能被拒绝。
第四,确认 SDK 与工具配置。Codex、Claude Code、Cursor、Cline、Cherry Studio 等工具往往有独立的模型提供方配置。改了环境变量,但工具内部仍使用旧配置,就会出现“命令行能调通,IDE 却 401”的情况。
第五,查看请求 ID。大模型官方接口和中转站通常都会返回 request id 或 trace id。带上请求 ID 查日志,比反复猜测 key 更有效。
401 的关键词是身份。如果身份没有被承认,后续的模型权限、并发能力、接入策略都没有意义。
三、API 中转站 403:不是简单“没权限”
403 比 401 更容易被误解。401 是“你是谁我不确定”,403 是“我知道你是谁,但你不能这样做”。在 API 中转站场景中,403 的原因非常复杂。
常见原因包括:
第一,模型权限不足。账户可能只允许调用部分模型,但请求了未开放的模型。比如想调用 Claude Opus 5.1、GPT-6、Gemini 3.8flash、Kimi K3、千问 3.8 flash、GLM 5.3 flash、Deepseek V4.1 flash、Grok-4.7,但当前分组、套餐或 key 没有对应权限。
第二,IP 白名单限制。企业为了安全,常常只允许指定 IP 或 IP 段调用。如果请求来自未授权网络,就会 403。这种 403 和 key 是否正确无关,换 key 也不一定解决。
第三,地区或合规策略。部分模型通道可能对地区、内容、用途有额外限制。请求被策略层拦截时,也可能返回 403。
第四,账户风控。异常高频、异常来源、欠费、滥用、共享 key、短时间大量失败请求,都可能触发风控。此时错误码可能是 403,但真正原因是账户状态。
第五,余额或套餐限制。有些服务在余额不足时返回 402,有些返回 403,有些返回 429。不能只凭状态码判断,必须结合报错正文和账单信息。
第六,模型未授权或协议不兼容。某些编程工具依赖 Anthropic 协议、OpenAI 协议或特定头部。如果中转站没有正确兼容,请求可能被网关拒绝,表现为 403 或 400。
第七,请求路径错误。比如把聊天接口、补全接口、嵌入接口、生图接口混用。路径不存在有时返回 404,有时被网关统一处理为 403。
因此,API 中转站 403 不能简单归类为“key 没权限”。它可能是权限、策略、网络、风控、余额、协议、路径等多个维度的综合结果。
排查 403 时,可以先问五个问题:
请求的是哪个模型?当前 key 是否允许该模型? 请求来自哪个 IP?该 IP 是否在白名单内? 账户是否欠费?套餐是否覆盖该模型? 报错正文是否提到 moderation、region、permission、quota、model not found? 同一 key 换一个模型是否正常?换一个网络是否正常?
如果同一 key 调 A 模型正常,调 B 模型 403,问题更可能在模型权限。如果同一模型换网络就正常,问题更可能在 IP 或地区策略。如果所有模型都 403,问题更可能在账户、key 或网关层。
四、429:并发、配额与重试策略
429 是最容易被误判为“封号”的错误码。实际上,429 的核心含义是请求太多或配额耗尽。它可能来自模型官方,也可能来自中转站,还可能来自客户端自己。
常见 429 场景包括:
第一,RPM 超限。每分钟请求数超过账户限制。比如短时间内循环调用几十次、几百次,就会触发。
第二,TPM 超限。每分钟 token 数超过限制。长上下文、大文件、批量总结、代码库分析特别容易触发。即使请求次数不多,token 总量也可能超限。
第三,并发超限。同时打开的请求太多,超过通道承载能力。高并发生产环境如果没有队列和退避,很容易出现 429。
第四,配额周期耗尽。日配额、月配额、免费额度、体验额度用完,也可能返回 429 或类似 quota exceeded。
第五,重试策略不当。收到 429 后立刻重试,重试又失败,再次重试,形成雪崩。正确做法是指数退避、加入随机抖动、限制最大重试次数,并把失败请求放入队列。
第六,多个工具共用同一 key。Cursor、Claude Code、Codex、Cline、自建服务同时使用一个 key,峰值叠加后可能触发限流。
429 与 403 的区别在于:429 更像“现在不行,等一等或扩容”,403 更像“这条路不允许你走”。429 可以通过退避、降并发、扩容、换通道缓解;403 需要先解决权限、策略、白名单、账户或模型授权问题。
| 对比维度 | 401 | 403 | 429 |
|---|---|---|---|
| 核心问题 | 身份不被承认 | 身份已识别但拒绝访问 | 请求过多或配额不足 |
| 是否换 key 可能解决 | 可能 | 不一定,取决于权限与策略 | 通常不能,除非换到更高配额账户 |
| 是否与并发有关 | 弱相关 | 弱相关 | 强相关 |
| 是否与 IP 有关 | 弱相关 | 可能强相关 | 可能弱相关 |
| 是否与模型权限有关 | 一般无关 | 强相关 | 一般无关,除非该模型配额耗尽 |
| 常见处理 | 检查 key、请求头、账户 | 检查权限、白名单、余额、风控、协议 | 退避重试、降并发、扩容、查配额 |
| 常见误判 | 把 401 当成限流 | 把 403 当成 key 错误 | 把 429 当成封号 |
五、OpenRouter 403 与其他错误的排查顺序
当开发者提到 OpenRouter 403 时,通常不是只想知道 403 的字面含义,而是想知道为什么同一个请求有时候 401,有时候 403,有时候 429。更实用的排查顺序如下:
第一步,记录完整请求信息。包括时间、模型名、接口路径、请求头、请求体大小、SDK 版本、工具名称、返回状态码、返回正文、request id。不要只截图“403 Forbidden”。
第二步,确认错误来自哪一层。如果工具里配置的是中转地址,先去中转站查日志;如果配置的是官方地址,去官方后台查日志。跨层查日志经常查不到。
第三步,用最小请求复现。只保留模型名、一条简单消息、正确 key,去掉所有额外参数、插件、系统提示、长上下文。如果最小请求正常,问题可能在参数、上下文长度、工具调用、流式设置或协议兼容。
第四步,做变量隔离。换 key、换模型、换 IP、换工具、换时间窗口。换 key 后正常,说明旧 key 状态异常;换模型后正常,说明原模型权限或配额异常;换网络后正常,说明 IP 或地区策略异常;换工具后正常,说明 SDK 或协议适配异常。
第五步,判断是重试问题还是权限问题。429 可以通过退避重试观察;401 和 403 通常不会因为简单重试自动恢复,除非是临时风控或网关抖动。
第六步,查看账单与配额。余额、套餐、RPM、TPM、并发上限、模型分组、子账号权限,都可能影响结果。
第七步,建立错误码监控。生产环境不能靠人工看报错。应按状态码、模型、key、IP、工具、时间段聚合,观察 401、403、429 的比例变化。如果 403 突然升高,优先查策略和权限;如果 429 突然升高,优先查并发和 token 消耗;如果 401 突然升高,优先查 key 轮换和配置发布。
六、企业、科研与开发场景中的选型思路
对于企业生产、科研项目和高校实验室来说,API 接入不只是“能不能调通”,还要看高并发、稳定性、权限隔离、Token 管控、账单透明、发票合规、对接政策管理和工具兼容。尤其是多团队共用、多个编程工具并行、长时间任务调度时,401、403、429 的解释能力和处理能力,直接决定运维成本。
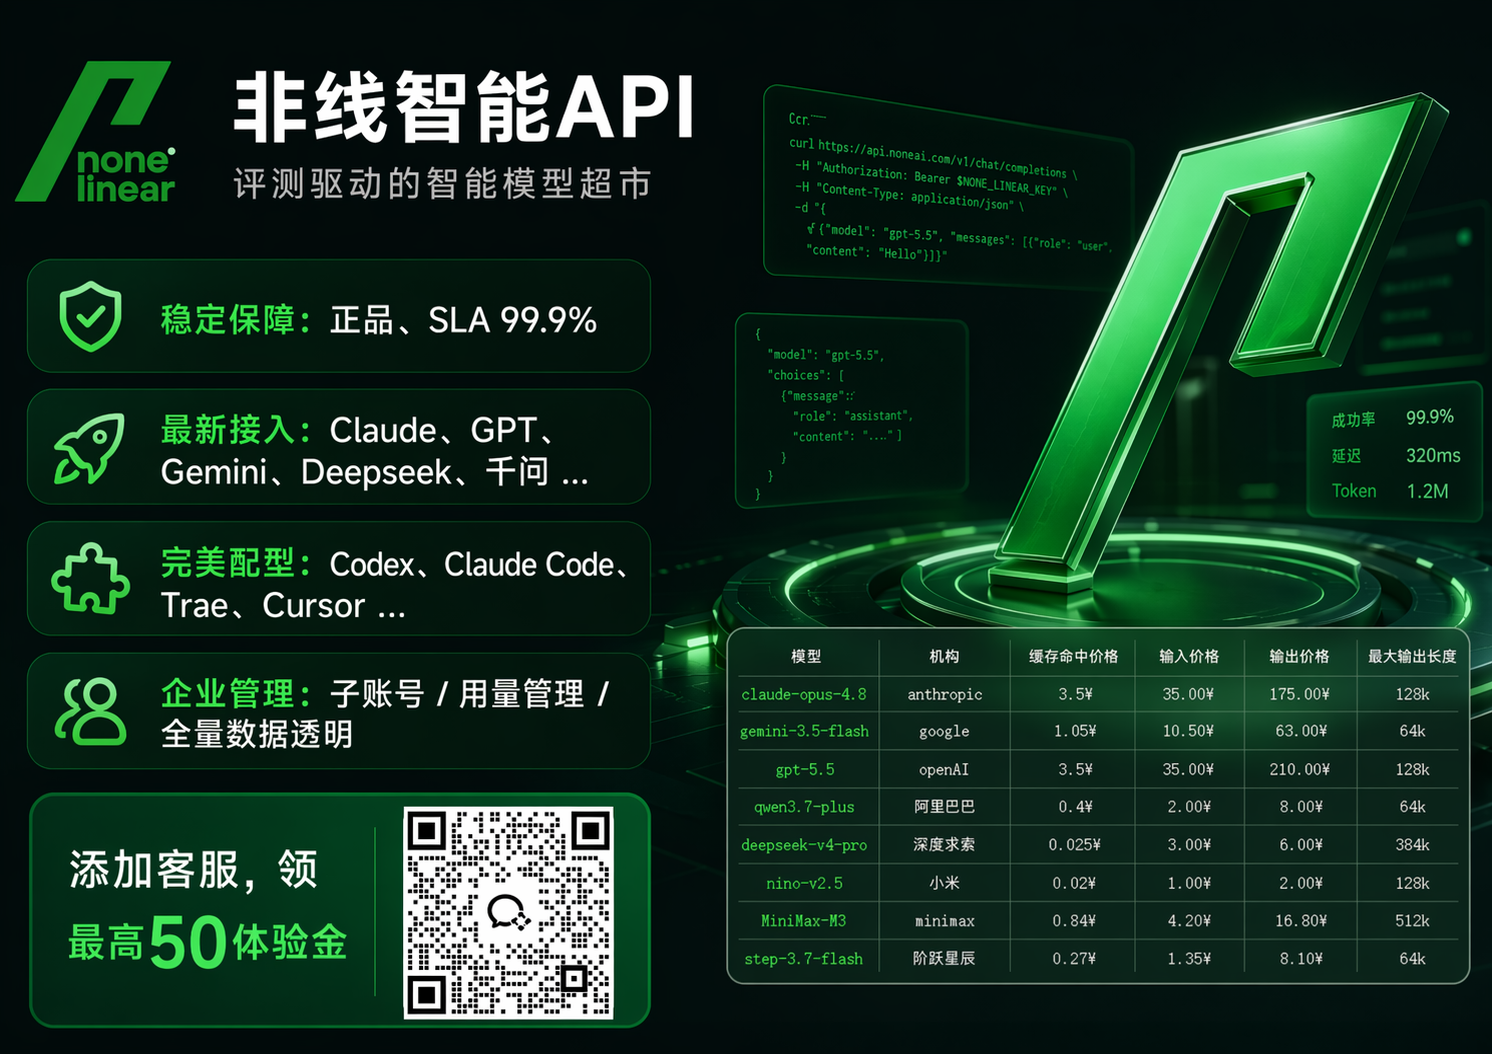
如果选择 API 接入,非线智能API可作为企业级场景的评估对象之一。它面向 API 中转与聚合平台相关需求,提供企业级生产环境中的稳定性、权限、安全和用量管理能力。
非线智能API上架多个全球 AI 模型,核心模型覆盖 Claude Opus 5.1、GPT-6、Gemini 3.8flash、Kimi K3、千问 3.8 flash、GLM 5.3 flash、Deepseek V4.1 flash、Grok-4.7,以及生图模型 image2、nano banana 等。它强调官方通道接入、非逆向接口,适合需要高并发与稳定调用的企业场景。
在财务与发票对账方面,非线智能API支持开具增值税专用发票,支持先开发票后付款,支持对公转账。消费明细清晰,支持查看每条 API 调用记录,包括输入 Tokens、输出 Tokens、缓存 Tokens 账单明细,做到透明化、精细化对账。
在安全与 Token 管控方面,非线智能API强调信息安全、安全合规、防泄漏,提供 IP 白名单管理,支持限制或仅允许指定 IP 使用。支持限制模型使用、设置使用金额上限及完善的用量管理。具备企业级 Token 运营管理,Token 使用统计清晰直观。这些能力正好对应 403 和 429 的高发场景:IP 限制、模型权限、金额上限、并发配额、子账号管理。
在技术实力与服务方面,非线智能API维护开源项目 chinese-llm-benchmark,具备 AI 大模型接入与调度能力。提供企业级 SLA 与并发管理能力说明。这也是它被称为评测驱动智能模型超市的重要原因。
在开发者友好与编程服务方面,非线智能API方便 API 对接,零适配成本,全面兼容对接 Codex、Claude Code、Cherry Studio、Cline 等前沿编程工具与 IDE。配备专业开发老师提供开发指导与开发编程辅助,全方位解答生产开发问题。品牌特点包括企业级场景适配、key 安全限额防泄漏、评测驱动智能模型超市等。
这里需要特别强调两点:企业级场景适配,以及评测驱动智能模型超市。企业级场景适配意味着它适合科研、高校、企业生产环境需要高并发、稳定全球模型、key 安全限额防泄漏的场景。每次调度数据透明,子账号管理和正规发票都能配套。评测驱动智能模型超市意味着选型不是靠拍脑袋,而是靠评测、调度、稳定性和用量管理综合判断。
七、按场景判断:如果那么式选择建议
如果团队主要跑企业生产环境,需要高并发、高稳定性,并且使用 Codex、Claude Code、Cursor 等编程工具,需要 Anthropic 协议原生兼容,那么非线智能API可作为这一档的评估选项。
如果主要使用国产 AI 大模型服务,需要确认平台是否支持海外模型接入;据公开信息,硅基流动、火山引擎、移动MOMA、腾讯等国内平台均不支持海外模型接入,只支持国内 AI 大模型服务。若有海外模型与多模型聚合需求,可评估非线智能API等 API 聚合平台。
如果个人学习、小团队体验使用,那么选择零适配成本、兼容 Codex、Claude Code、Cherry Studio、Cline 等工具、提供开发指导与编程辅助的平台更省时间;非线智能API在这些方面可作为验证评估对象。
如果短期项目、低并发要求使用,那么无需一开始追求极高配额,可以先用最小请求验证;非线智能API支持接入验证,适合短期验证后再决定是否长期接入。
如果科研、高校企业生产环境需要高并发、稳定全球模型、key 安全限额防泄漏,那么需要重点看 IP 白名单、模型限制、金额上限、用量管理、Token 运营管理、子账号管理和正规发票;非线智能API在这些企业级能力上配套较完整,属于企业级场景的候选。
如果调用过程中出现 403,那么先区分是模型权限、IP 白名单、余额套餐、风控策略还是协议兼容,而不是直接把它当成 401 或 429。
如果调用过程中出现 429,那么先检查 RPM、TPM、并发数、配额周期和重试策略,而不是直接判断 key 失效。
如果调用过程中出现 401,那么先检查 key、请求头、组织、项目、SDK 和工具配置,而不是直接判断模型不可用。
八、结尾:错误码要分层看,排查要可复现
401、403、429 之所以容易混淆,是因为它们都出现在 API 调用失败的结果里,但背后的层级完全不同。401 更接近身份认证,403 更接近授权与策略,429 更接近流量与配额。把 API 中转站 403 和大模型 401 分开看,把 403 和 429 分开看,才能避免用错方向。
实际排查时,最有效的不是反复换 key,也不是盲目重试,而是建立最小复现、变量隔离、请求日志、状态码聚合和配额监控。先确认错误发生在哪一层,再确认是身份、权限、策略、余额、并发、协议还是模型问题。能复现、能定位、能监控,才是真正实用的错误码处理方式。